Agentic SOC
La inteligencia que decide antes de que el incidente decida por ti
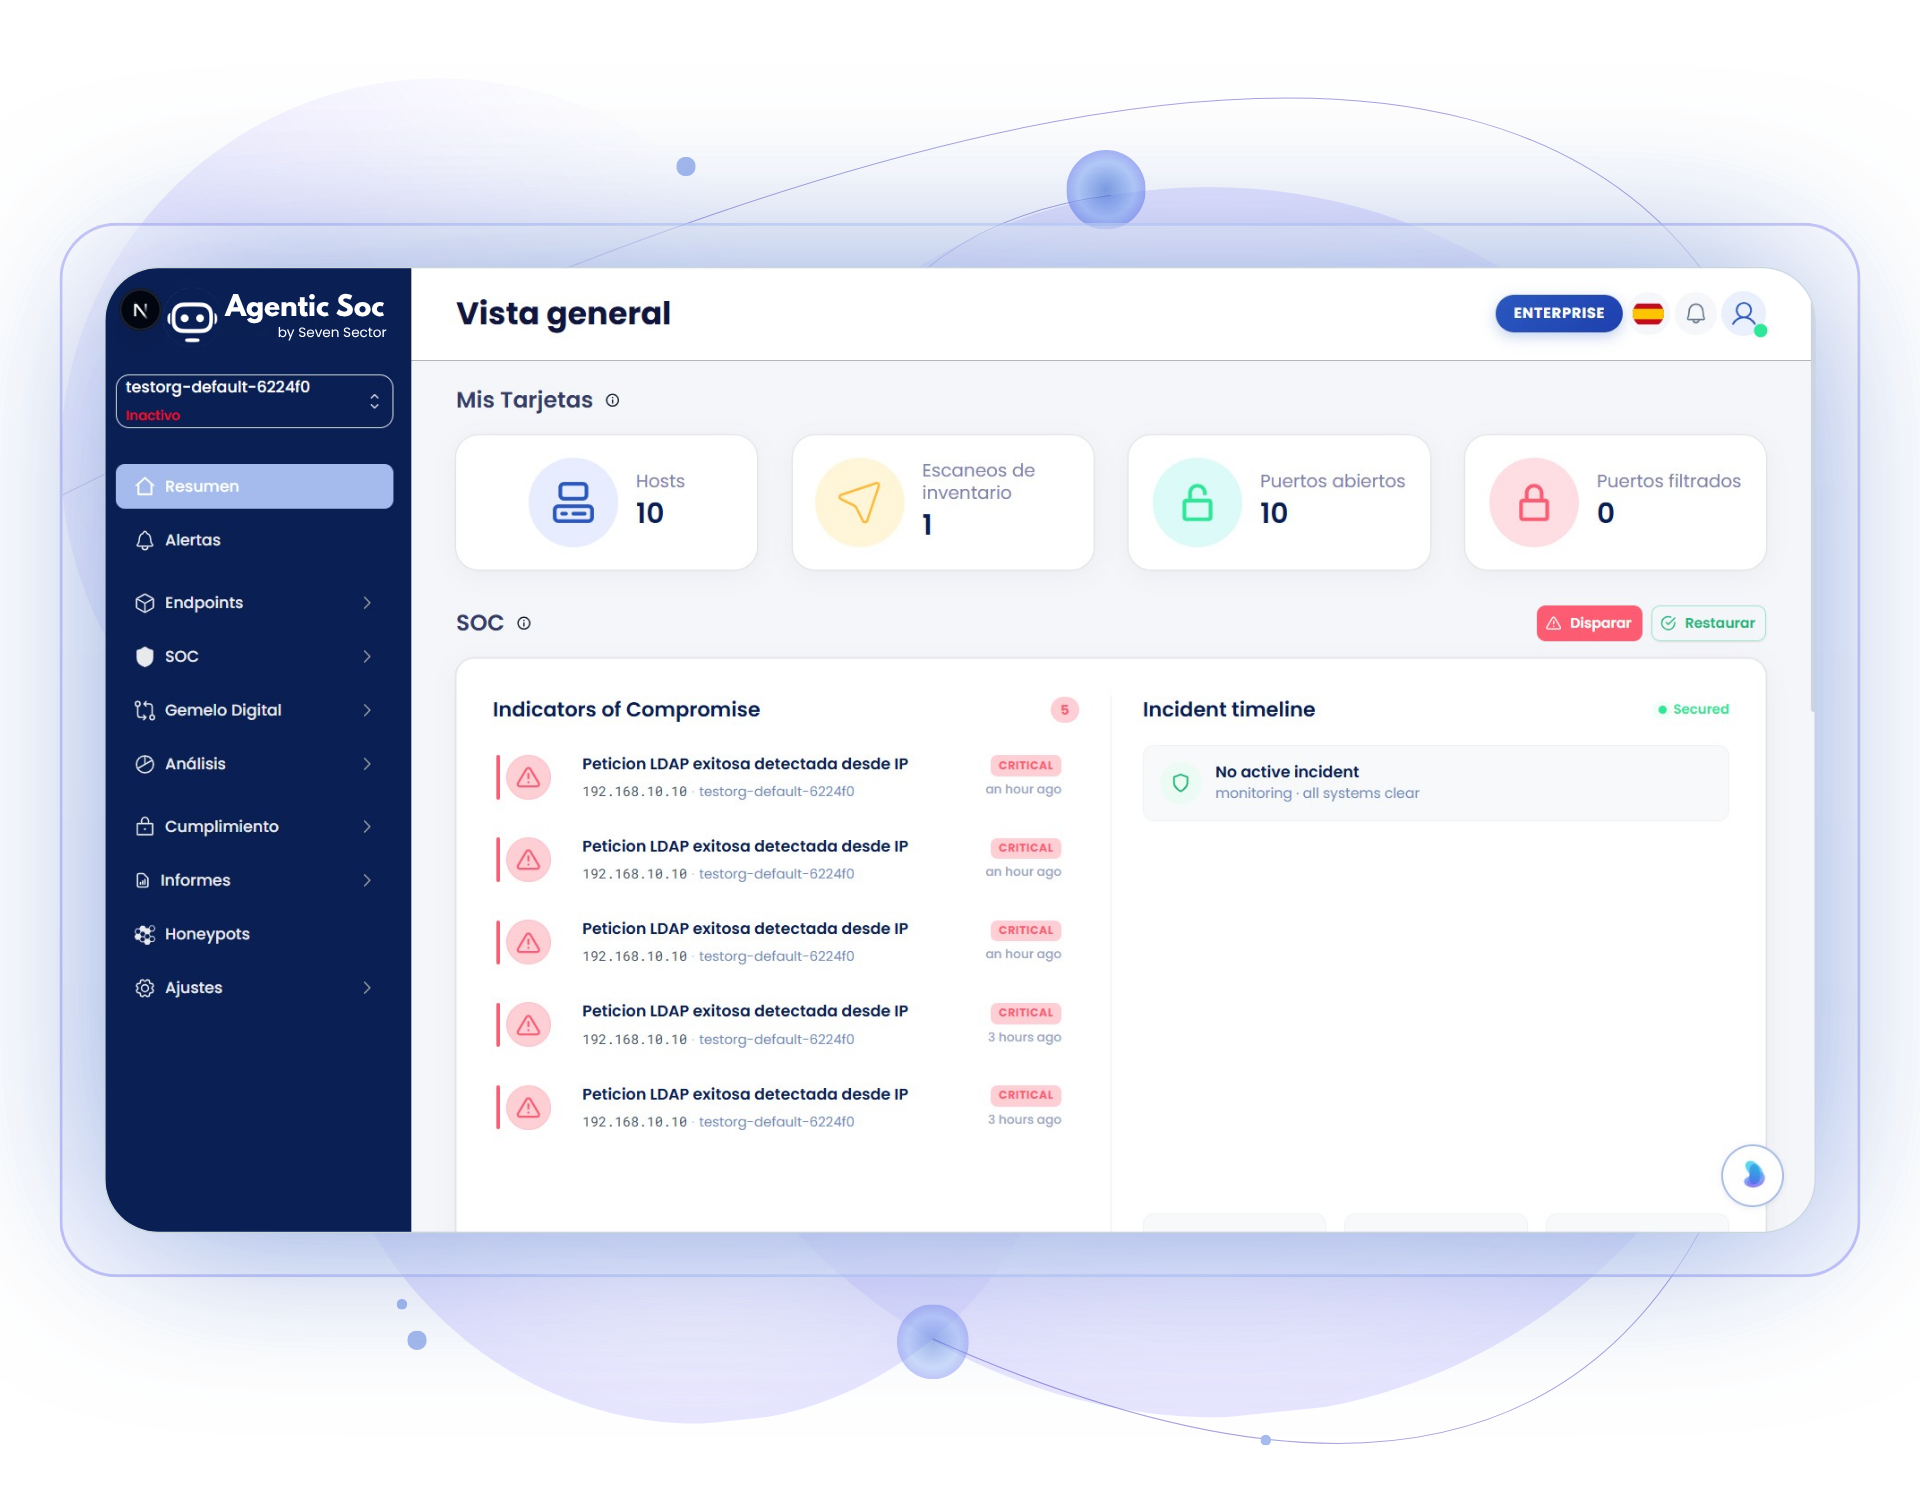
Agentic SOC es una de las mejores alternativas y soluciones de ciberseguridad, brindando automatización avanzada y supervisión experta para detectar, investigar y responder a amenazas en tiempo real, reduciendo la carga operativa de los equipos de seguridad.
Detección Contextual
Los eventos aislados no cuentan la historia completa
Nuestra arquitectura correlaciona señales, eventos y contexto operativo para identificar amenazas reales, reducir el ruido operativo y priorizar aquellas situaciones que representan un riesgo para el negocio.
Respuesta Autónoma Supervisada
Velocidad de automatización, control humano
Las acciones operativas pueden ejecutarse de forma automática o supervisada, manteniendo siempre el control sobre las decisiones críticas y reduciendo significativamente el tiempo de exposición ante una amenaza.
Arquitectura basada en agentes
En Agentic SOC, cada agente aporta una capacidad especializada y trabaja de forma coordinada para acelerar la detección, el análisis y la respuesta ante amenazas. De este modo, los agentes mantienen el contexto operativo y automatizan tareas de seguridad, mientras la supervisión humana permanece presente en las decisiones críticas.
Security Advisor
Responde consultas en lenguaje natural, explica incidentes y riesgos, y recomienda acciones priorizadas adaptadas al contexto operativo.
SOC Analyst (Triage)
Correlaciona eventos, reduce el ruido operativo y prioriza incidentes según su criticidad e impacto para acelerar la investigación.
Threat Hunter
Detecta anomalías, identifica indicadores de compromiso (IoC) y neutraliza amenazas antes de que causen impacto.
Incident Response
Ejecuta playbooks, coordina acciones de contención y respuesta, y automatiza tareas operativas bajo supervisión humana.
Compliance Advisor
Relaciona incidentes con marcos regulatorios, genera evidencias automáticamente y facilita auditorías y trazabilidad.
Tu IA, nuestra IA.
Una única inteligencia.
Los agentes especializados comparten contexto entre sí y colaboran con la IA corporativa de tu organización para investigar, decidir y responder con mayor precisión.
Seguro
Datos siempre dentro de su entorno.
Coordinado
Agentes que trabajan juntos en tiempo real.
Contextual
Decisiones enriquecidas con conocimiento del negocio.
Supervisado
Automatización con control humano.
La nueva generación de Security Operations
Más allá de la gestión de alertas, Agentic SOC coordina de forma inteligente las capacidades de detección y respuesta para proporcionar visibilidad continua, priorización contextual y ejecución supervisada.
El resultado es una operación más eficiente, resiliente y preparada ante amenazas avanzadas, mejorando la ciberseguridad de tu empresa.
Threat Behavior Agent
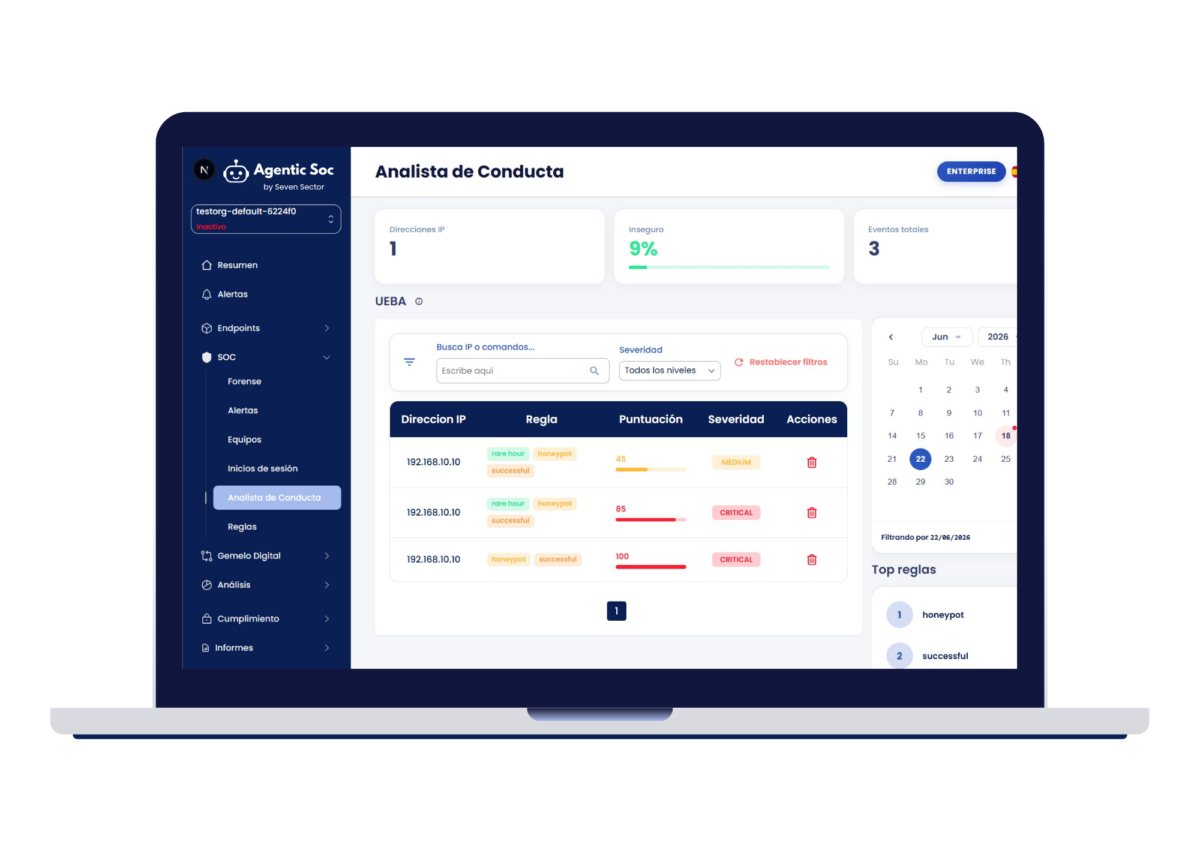
Nuestros agentes analizan el comportamiento de usuarios y activos en tiempo real para detectar desviaciones, anomalías y señales de riesgo antes de que generen un impacto operativo.
Obtén ventaja sobre comportamientos sospechosos antes de que se conviertan en incidentes críticos.
Diseñado para integrarse
No es necesario reemplazar tu stack de seguridad.
Nuestro Agentic SOC se conecta con las herramientas que ya utilizas para ampliar sus capacidades mediante automatización inteligente, correlación avanzada y respuesta coordinada.
Cumplimiento Continuo
Visibilidad constante
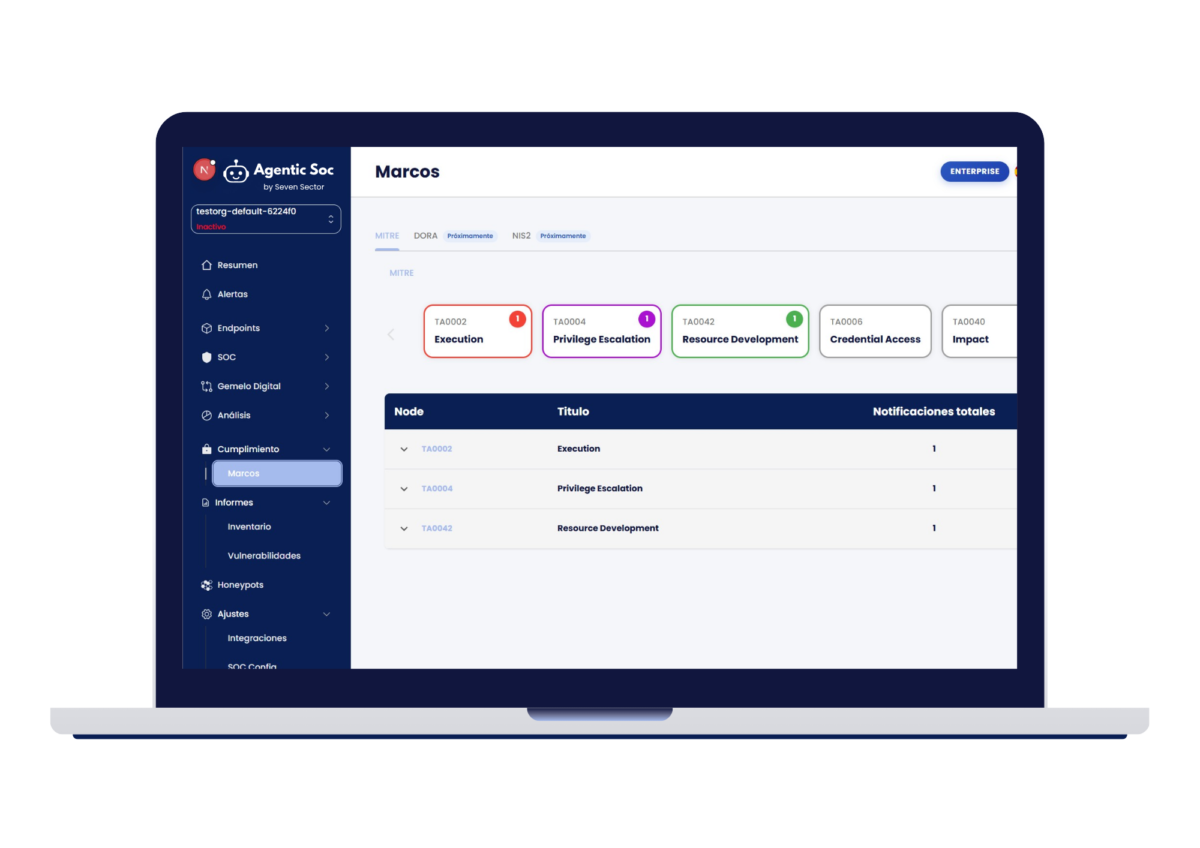
Mapea automáticamente eventos y controles frente a marcos como MITRE ATT&CK, NIS2 y DORA.
Facilita tus auditorías y proporciona una visión clara del nivel de madurez de la organización.
La evolución del SOC: De la supervisión reactiva a la operación autónoma
SOC Tradicional
Analistas revisan alertas manualmente
Respuesta dependiente de turnos y disponibilidad
Mucho ruido y falsos positivos
Escalado lento
Agentic SOC
Agentes clasifican y priorizan en tiempo real
Ejecución continua 24/7
Decisiones contextualizadas por impacto real
Playbooks automáticos con control humano
La ventaja ya no está en saber que existe una amenaza.
Está en actuar antes de que genere impacto.
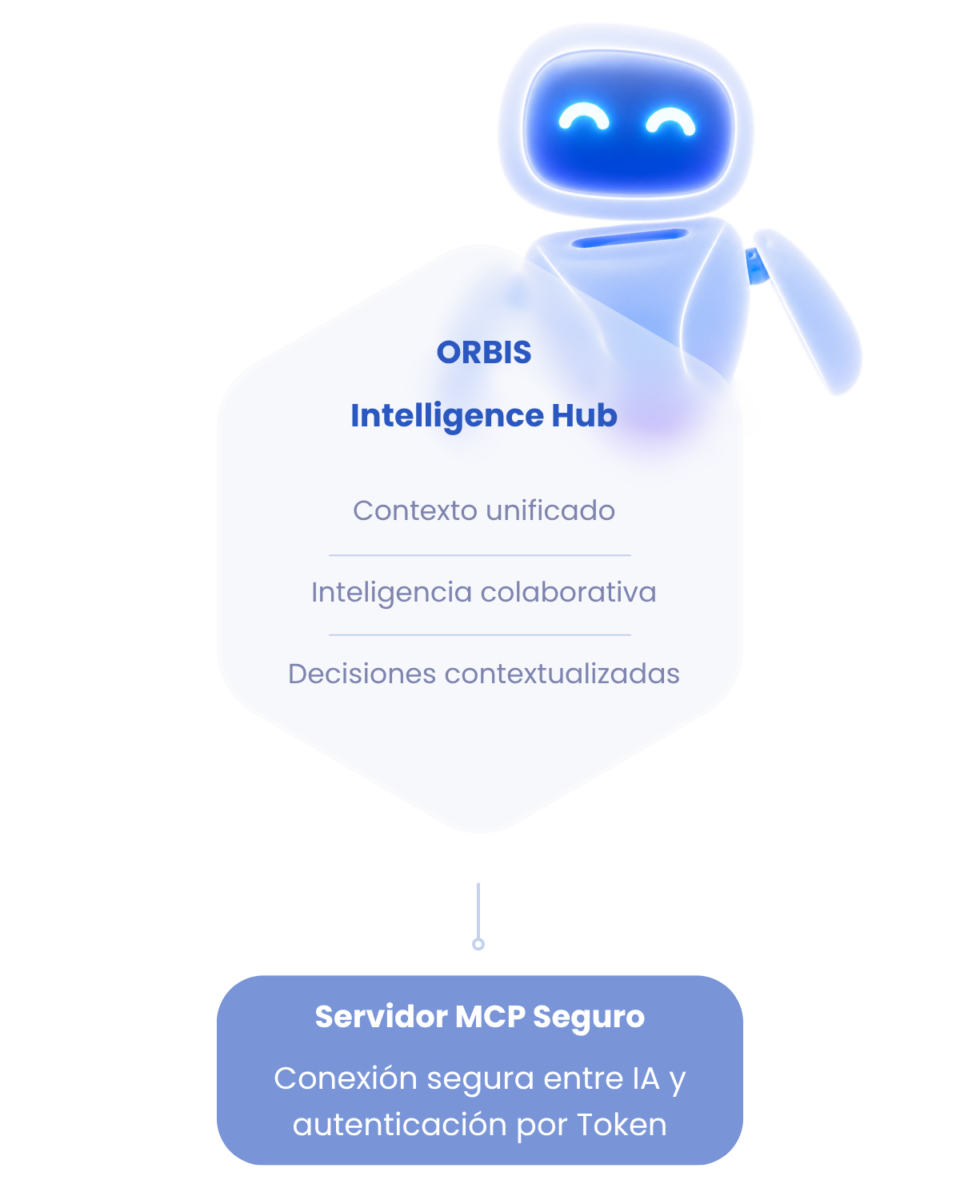
Un único cerebro para toda tu ciberdefensa
ORBIS centraliza el contexto, orquesta a los agentes y se conecta con tus sistemas y con la IA corporativa a través de MCP, manteniendo la información segura y bajo tu control.
Descubre ORBISContexto unificado
Toda la información en un único punto de decisión.
IA corporativa
Conecta con Microsoft Copilot y Modelos internos.
Comunicación segura
MCP Server + autenticación por token.
Privacidad garantizada
Tus datos nunca salen de tu entorno.
Plataforma unificada
Investiga, actúa y documenta desde un solo lugar.
El futuro de las operaciones de seguridad pertenece a las organizaciones capaces de actuar a la velocidad del riesgo.
Impulsa la visibilidad continua, detección avanzada de amenazas y capacidad de respuesta en tiempo real desde una única herramienta.
Preguntas clave sobre Agentic SOC
¿Cómo reduce un Agentic SOC la carga operativa de los analistas de seguridad?
Un Agentic SOC puede automatizar tareas repetitivas como el enriquecimiento de alertas, la correlación de información, el análisis inicial, la investigación y determinadas acciones de respuesta. De esta forma, los analistas pueden dedicar más tiempo a la toma de decisiones, la investigación avanzada y la gestión de incidentes de mayor complejidad.
¿Cuál es la diferencia entre un SOC tradicional y un Agentic SOC?
La principal diferencia está en el modelo operativo. Un SOC tradicional depende en mayor medida de reglas, procesos predefinidos y actuación manual, mientras que un Agentic SOC incorpora agentes capaces de analizar contexto, colaborar entre sí y ejecutar tareas dentro de unos límites definidos.
El objetivo no es sustituir los procesos existentes, sino evolucionarlos hacia unas operaciones de seguridad más adaptativas, automatizadas y escalables.
¿Cómo puede un Agentic SOC mejorar las soluciones de ciberseguridad para empresas?
Un Agentic SOC lleva las soluciones de ciberseguridad para empresas a un nuevo nivel mediante agentes de IA capaces de analizar alertas, investigar amenazas y ejecutar acciones de respuesta de forma coordinada. Esto permite reducir la carga operativa de los equipos de seguridad y mejorar la capacidad de respuesta ante incidentes.
¿Cómo mantiene el control humano sobre las decisiones de seguridad?
La autonomía de los agentes debe estar delimitada por políticas, permisos y niveles de riesgo definidos por la organización. Las tareas de bajo riesgo pueden automatizarse, mientras que las decisiones de mayor impacto pueden requerir validación humana.
Este modelo, conocido como human-in-the-loop, permite combinar la velocidad de la automatización con la supervisión, trazabilidad y responsabilidad necesarias en las operaciones de seguridad.
¿Qué papel desempeñan A2A y MCP en un Agentic SOC?
A2A (Agent2Agent) permite que diferentes agentes de inteligencia artificial se comuniquen y colaboren entre sí, compartiendo información, contexto y resultados durante una investigación de seguridad. MCP (Model Context Protocol), por su parte, facilita la conexión de los agentes con herramientas, datos y servicios externos.
En un Agentic SOC, ambas capacidades contribuyen a crear una arquitectura más interoperable y coordinada: A2A facilita la colaboración entre agentes, mientras MCP facilita su interacción con el ecosistema tecnológico de la organización. Esto permite coordinar capacidades como detección, threat hunting, investigación y respuesta sin depender de agentes aislados.
¿Es una solución segura y de confianza en España?
Nuestro Agentic SOC cuenta con el respaldo de una entidad miembro Oro de la Red Nacional de SOC (RNS) del Centro Criptológico Nacional. Esta vinculación refuerza nuestro compromiso con el ecosistema de ciberseguridad en España y a nivel internacional.